Quand les cybercriminels utilisent l’IA : ce qui change vraiment
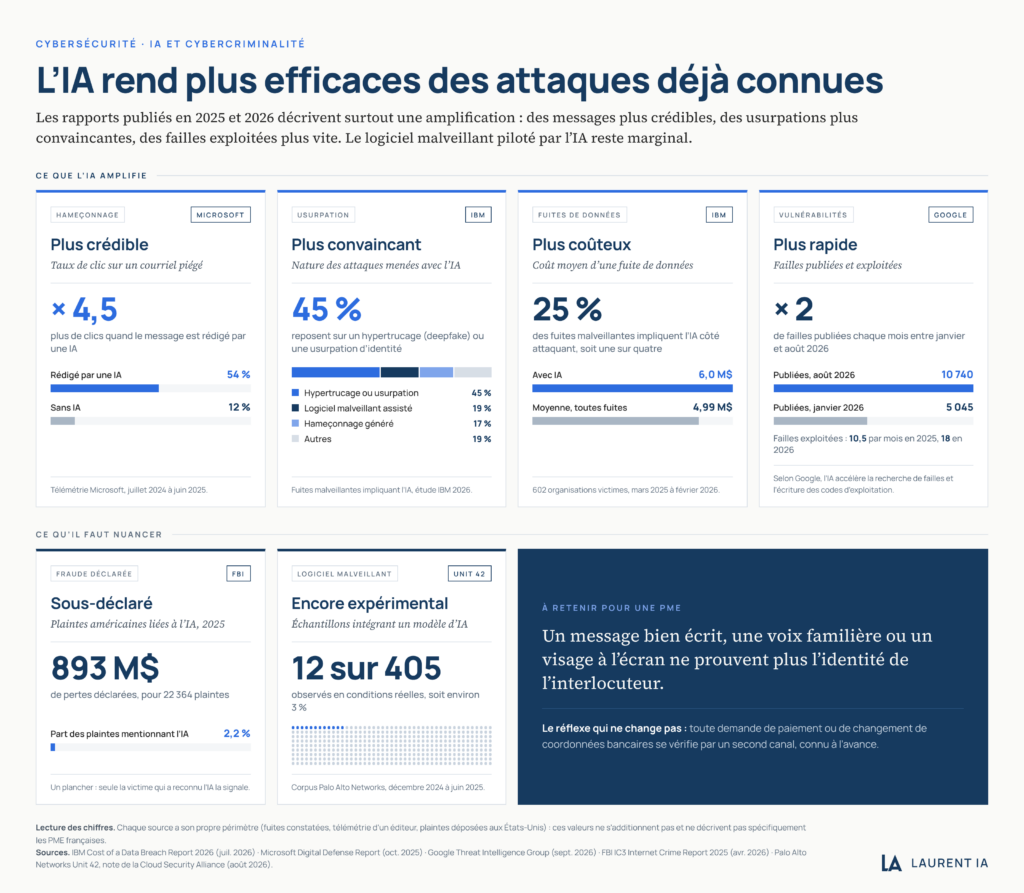
L’hameçonnage, l’ingénierie sociale, la fraude au président, les logiciels malveillants et autres attaques n’ont pas attendu l’intelligence artificielle pour exister. Mais le développement et l’accroissement des capacités de l’intelligence artificielle les ont rendues plus faciles à mettre en œuvre. L’IA n’a pas fondamentalement changé la nature des attaques : elle les a rendues plus efficaces.
Mieux, plus vite
Un attaquant peut désormais produire beaucoup plus rapidement des courriels frauduleux nettement plus crédibles. Le style d’écriture, les traductions ou encore le vocabulaire peuvent être adaptés au destinataire. Les courriels remplis de fautes et accompagnés de logos grossièrement copiés cèdent de plus en plus la place à des messages où il devient parfois difficile de distinguer le vrai du faux. L’IA permet également de mieux préparer l’attaque et d’identifier les cibles potentielles. Elle peut regrouper des informations publiques (site internet de l’entreprise, profil LinkedIn, organigrammes, publications diverses, etc.) pour les transformer en scénarios crédibles :
- Fraude au président
- Fausses demandes d’un fournisseur
- Faux changement de coordonnées bancaires
- Faux support informatique pour installer un logiciel malveillant
- Imitation de la voix d’un dirigeant ou d’un proche
- Visioconférence falsifiée
Et ce ne sont que quelques exemples tant l’éventail des actions malveillantes est large. La nouveauté tient moins à la technique d’attaque qu’à la possibilité de personnaliser davantage, sans y consacrer beaucoup de temps humain.
L’IA peut abaisser le niveau de compétence nécessaire pour certaines tâches, mais l’expertise technique reste déterminante pour conduire des attaques complexes. L’IA reste un outil, pas une baguette magique capable de faire de quiconque un pirate digne d’un film hollywoodien.
Le vrai changement : l’industrialisation
L’IA permet surtout aux cybercriminels d’accroître le nombre d’attaques réalisables par un même attaquant. Jusqu’ici, personnaliser une attaque demandait du temps et limitait donc le nombre de cibles. L’IA réduit en partie cette contrainte : une attaque peut être à la fois plus personnalisée et menée à plus grande échelle. Une PME qui se pensait trop petite pour faire l’objet d’une attaque préparée spécifiquement peut donc devenir une cible crédible.

Comment une PME doit-elle réagir ?
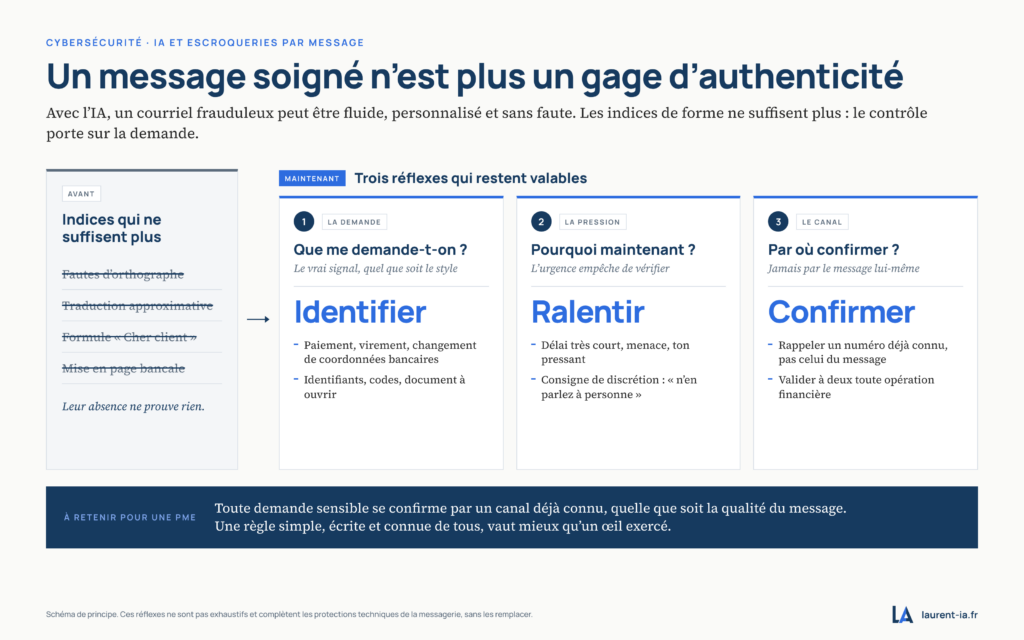
Les règles de base restent les mêmes que pour les attaques sans IA :
- Ne pas considérer la qualité rédactionnelle comme un indice de légitimité
- Vérifier par un second canal déjà connu les demandes sensibles (téléphone, échange en personne, etc.)
- Renforcer les procédures concernant les paiements et les changements de coordonnées bancaires avec une double vérification indépendante
- Sensibiliser les collaborateurs aux faux appels et aux visioconférences falsifiées
- Limiter les informations inutilement exposées publiquement
- Conserver et renforcer les fondamentaux de la cybersécurité
Ces règles ont un point commun : elles ne font plus reposer la confiance sur la seule apparence d’un message ou l’identité supposée de son interlocuteur.
L’utilisation de l’IA par les attaquants ne rend pas les fondamentaux obsolètes. Bien au contraire. Elle les rend encore plus importants.
Conclusion
L’intelligence artificielle permet aux cybercriminels de gagner du temps, de produire davantage et de rendre certaines attaques plus crédibles. Elle facilite surtout leur passage à une plus grande échelle.
Pour une entreprise, la question n’est donc pas tant de s’équiper d’une protection spécifique « anti-IA » que de revoir les mécanismes de confiance sur lesquels reposent ses processus.
Lorsque nous ne pouvons plus faire confiance à un message bien écrit, à une voix familière ou même à un visage à l’écran, sur quoi devons-nous fonder la confiance numérique ?
Sources
IBM : Cost of a Data Breach Report 2026 : https://newsroom.ibm.com/2026-07-29-ibm-study-one-in-four-malicious-breaches-are-ai-enabled,-costing-companies-6-million-on-average
FBI IC3 : Internet Crime Report 2025 : https://www.ic3.gov/AnnualReport/Reports/2025_IC3Report.pdf
Microsoft : Digital Defense Report (2025) : https://www.microsoft.com/en-us/corporate-responsibility/topics/cybersecurity/reports/microsoft-digital-defense-report/
Google Threat Intelligence Group : https://cloud.google.com/blog/topics/threat-intelligence/vulnerability-discovery-and-exploitation-trends-in-the-ai-era
Palo Alto Networks Unit 42 : note de la Cloud Security Alliance : https://labs.cloudsecurityalliance.org/research/csa-research-note-ai-enabled-malware-state-20260831-csa-styl/
Pour aller plus loin :
Faut-il adapter sa PSSI à l’IA ? : https://laurent-ia.fr/pssi-intelligence-artificielle/
Agents IA : ce que la sécurité ne couvre pas : https://laurent-ia.fr/securite-agents-ia/