Votre logiciel vient d’ajouter une IA. Que faut-il vérifier ?
IA intégrée aux logiciels : de la mise à jour à la décision, vérifier l’activation et les données avant de valider les usages.

Analyses, conseils et retours d’expérience sur la cybersécurité, la protection des systèmes d’information, la gestion des risques et les bonnes pratiques pour les entreprises.
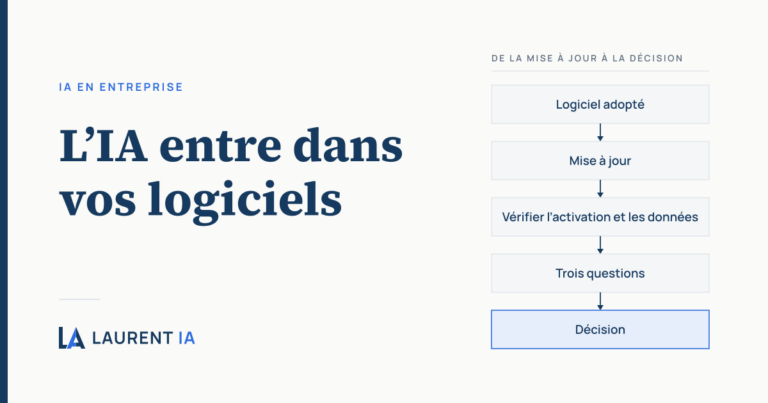
IA intégrée aux logiciels : de la mise à jour à la décision, vérifier l’activation et les données avant de valider les usages.
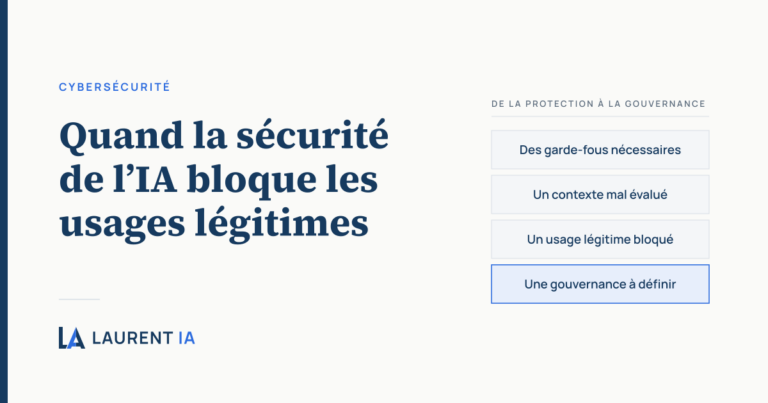
Sécurité de l’IA et usages légitimes en entreprise
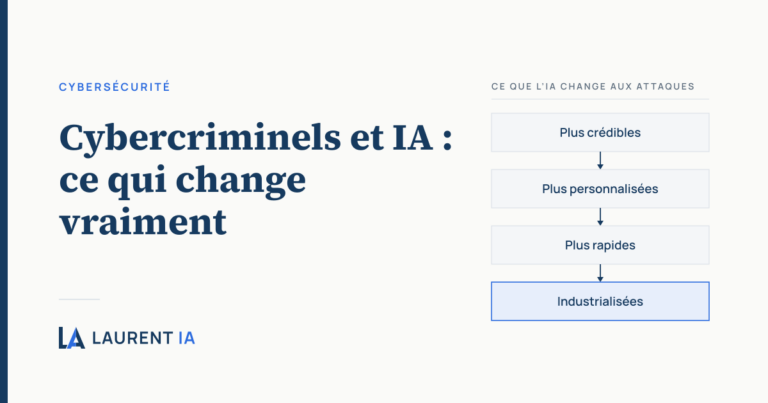
L’hameçonnage, l’ingénierie sociale, la fraude au président, les logiciels malveillants et autres attaques n’ont pas attendu l’intelligence artificielle pour exister. Mais le développement et l’accroissement des capacités de l’intelligence artificielle les ont rendues plus faciles à mettre en œuvre. L’IA n’a pas fondamentalement changé la nature des attaques : elle les a rendues plus efficaces….
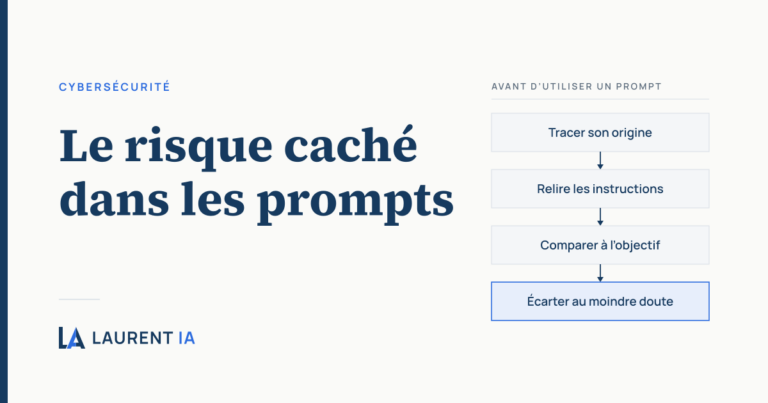
Vous travaillez dans une PME et vous devez analyser un fichier contenant des données commerciales. Vous souhaitez utiliser l’IA pour gagner du temps, mais vous ne savez pas exactement comment formuler votre demande. Une recherche sur Internet vous conduit vers une bibliothèque de prompts. Vous en trouvez un qui correspond parfaitement à votre besoin. Vous…
Agent IA franchissant les limites de son périmètre d’action, illustration des risques liés à l’autonomie et au manque de garde-fous.
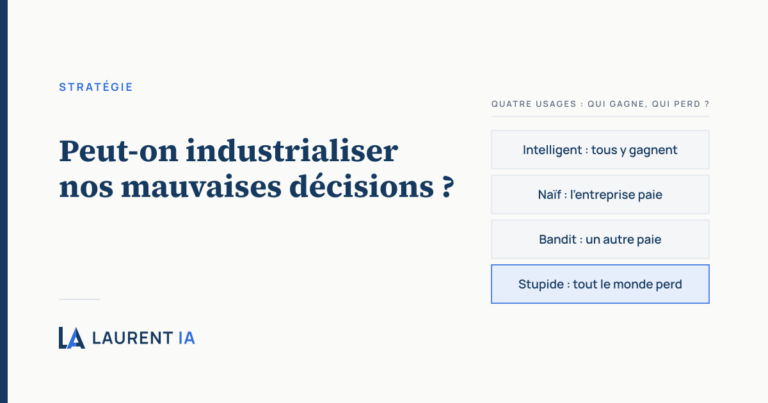
Dans les années 1970, Carlo M. Cipolla, historien de l’économie, formule cinq « lois fondamentales de la stupidité humaine ». Le propos est volontairement humoristique mais repose sur une définition particulière de la stupidité : elle n’est liée ni au niveau d’intelligence, ni au diplôme, ni à la position sociale. Pour Cipolla, un comportement stupide provoque une…
La politique de sécurité des systèmes d’information (PSSI) est LE document de référence pour la sécurité de votre entreprise. C’est elle qui va définir les objectifs à atteindre, les règles à respecter et les mesures à mettre en œuvre pour y parvenir. Fondée sur l’analyse des risques, elle constitue la base de la sécurité du…
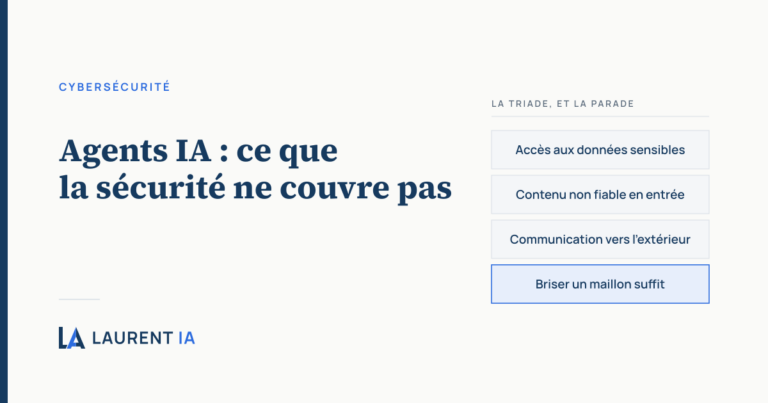
En juin 2025, Microsoft publie le correctif d’une faille de Microsoft 365 Copilot. Un e-mail suffisait à divulguer à l’extérieur de l’entreprise le contenu des conversations, du OneDrive et du SharePoint de la victime. Sans pièce jointe, sans lien à cliquer et sans aucune action de sa part. La seule condition était que Copilot lise…
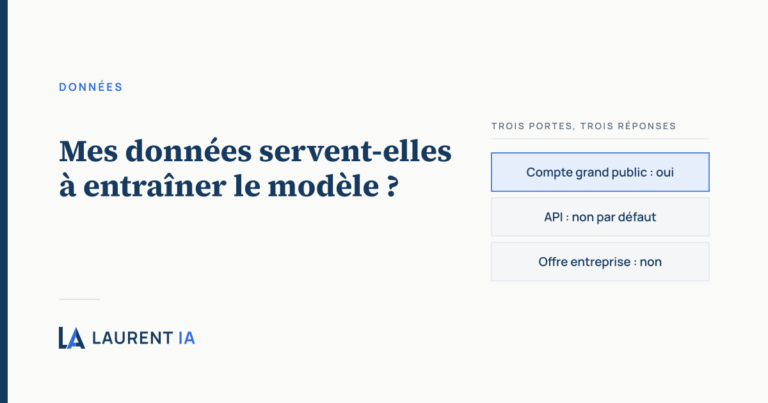
Cette question revient systématiquement dès que l’on parle d’intelligence artificielle : mes données servent-elles à entraîner le modèle ? La réponse est souvent : ça dépend. Mais cela dépend moins du modèle utilisé que de la manière dont vous y accédez. Les trois portes En réalité, ce n’est pas le modèle utilisé qui fait la…