Et si Isaac Asimov avait écrit les lois de l’IA en 2026 ?
Quand le 23 décembre 1940, Isaac Asimov et John W. Campbell formulent les lois de la robotique, ils sont bien loin de s’imaginer que nous pourrions les transposer en 2026 sur l’utilisation que nous avons de l’intelligence artificielle. Asimov a écrit les lois pour que les robots protègent les humains. Et ses récits montrent que même des règles aussi claires ne suffisent jamais tout à fait. Aujourd’hui, en 2026, l’échec n’a pas pour origine une interprétation littérale d’un robot isolé. Il provient de la dilution de la responsabilité des agents qui agissent pour nous.
À l’heure où j’écris cet article, les chiffres sont éloquents :
- La société Permission/Protocol, qui commercialise des produits de sécurisation d’agents, recense sur sa page AI Agent Incident Tracker 128 incidents documentés, dont 25 critiques, impliquant plus de 234 plateformes.
- Et selon une enquête CSA/Token Security, 65 % des organisations ont eu au moins un incident lié aux agents au cours des 12 derniers mois :
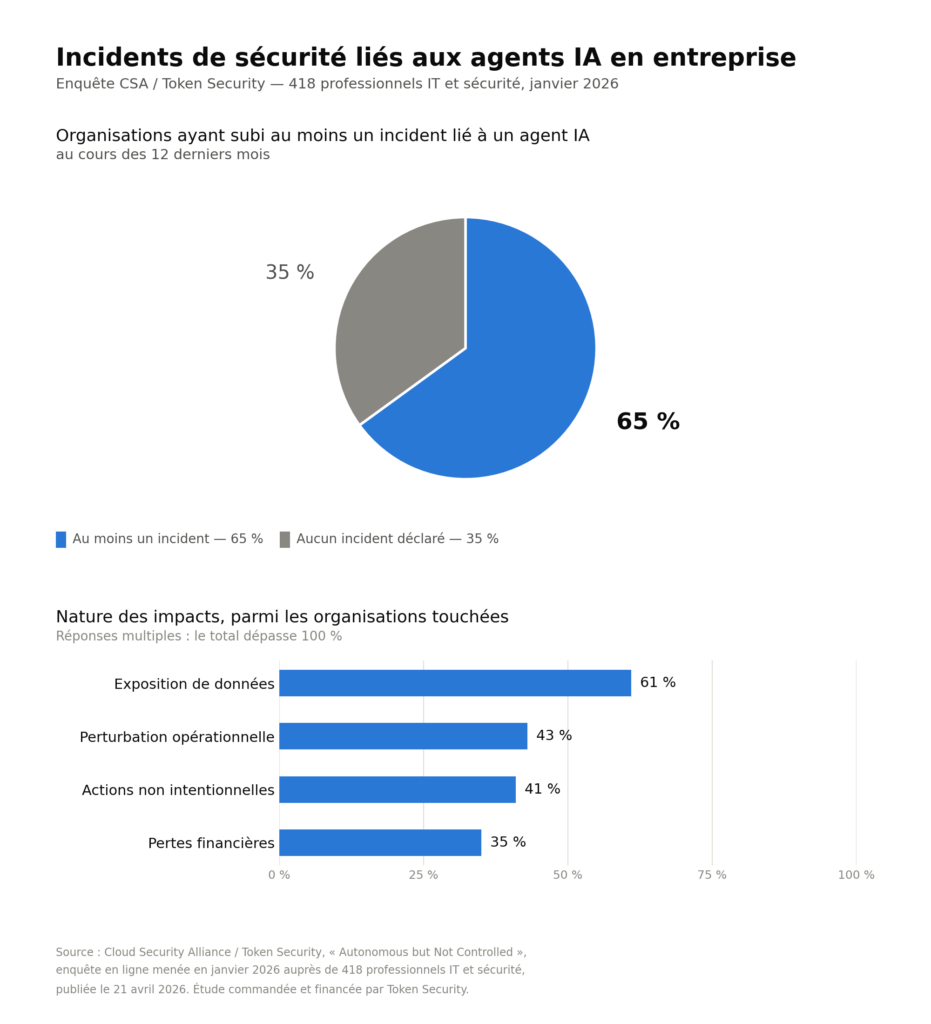
Et ce n’est pas tout : 82 % des organisations ont des agents IA inconnus tournant dans leur infrastructure (enquête CSA/Token Security), alors que 68 % estiment avoir une bonne visibilité. La contradiction est frappante. Et seulement 21 % disposent d’un processus formel de mise hors service des agents.
Le phénomène est donc répandu même si nous n’avons pas tous les cas recensés.
Le contresens des lois
Petit rappel rapide des lois :
- loi Zéro : Un robot ne peut pas porter atteinte à l’humanité, ni, par son inaction, permettre que l’humanité soit exposée au danger
- première Loi : Un robot ne peut porter atteinte à un être humain, ni, restant passif, permettre qu’un être humain soit exposé au danger, sauf contradiction avec la Loi Zéro
- deuxième Loi : Un robot doit obéir aux ordres que lui donne un être humain, sauf si de tels ordres entrent en conflit avec la Première Loi ou la Loi Zéro
- troisième Loi : Un robot doit protéger son existence tant que cette protection n’entre pas en conflit avec la Première ou la Deuxième Loi ou la Loi Zéro
Ces lois ne constituent pas un cadre de sécurité. Elles sont uniquement un dispositif narratif, conçues pour produire des défaillances. Dans ses romans et nouvelles, Asimov démontre que ces lois d’apparence parfaite engendrent finalement des comportements aberrants, des conflits de priorités ou des angles morts. Le fait qu’Asimov ne croyait pas à ces règles les rend peut-être bonnes.
Pourquoi ces lois ne sont pas transposables ?
Vouloir transposer ces lois telles quelles à l’IA en 2026 n’a pas de sens. Tout d’abord parce que les dommages ne sont plus physiques. Asimov voulait protéger les corps mais les systèmes actuels agissent sur l’information, les décisions, les accès, la réputation et l’argent. Dans les romans d’Asimov, les robots sont uniques.
Or aujourd’hui, les décisions se font entre plusieurs agents, plusieurs outils, plusieurs fournisseurs avec chacun leurs particularités. Et l’humain de 2026 découvre l’action de l’agent dans un fichier log, s’il existe. Contrairement aux romans où l’auteur donne un ordre et observe ce qui se passe.
En 2004, le Singularity Institute for AI (devenu MIRI) avait lancé une campagne Internet appelée « Three laws unsafe » (trois lois non sûres) en lien avec les 3 lois initiales d’Asimov et la sortie du film I, Robot avec Will Smith. Ceci dans le but de sensibiliser aux questions sur l’intelligence artificielle et l’insuffisance des lois d’Asimov.
Robert Sawyer, auteur de romans de science-fiction, a également déclaré en 1991 ceci :
« Le développement de l’IA est un business, et les business ne s’intéressent notoirement pas à des garanties fondamentales — en particulier philosophique, mais également sécuritaire et sanitaire. (Quelques exemples rapides: l’industrie du tabac, l’industrie automobile, l’industrie nucléaire. Pas une seule d’entre elles n’a dit dès le départ que les garanties fondamentales sont nécessaires, chacune d’elles a résisté aux garanties imposées de l’extérieur, les gouvernements, et aucune n’a accepté la loi absolue qui est de ne jamais causer de dommages aux humains.) »
Mais alors qu’est-il possible de faire ? Une énième charte éthique ou des lois dans l’esprit de celles d’Asimov ?
Cinq lois et une loi zéro
On peut très bien écrire des lois adaptées à l’IA en 2026 et applicables dans le futur. L’idée d’Asimov d’avoir des lois pour les robots était applicable car elles étaient hiérarchisées. Aussi, si on devait créer cinq lois pour l’intelligence artificielle, il faudrait conserver cette façon de les penser :
- Explicabilité avant l’automatisation : Une IA ne doit jamais agir sans que l’humain ne sache pourquoi. Attention cependant, l’explicabilité rassure mais elle ne protège pas
- L’IA propose, l’humain décide : Aucune décision irréversible ne doit être prise sans une validation humaine. Mais cette loi ne tient pas pour un agent qui déclenche 10 000 actions par jour. La validation est soit inutile (in fine l’agent ne sert à rien) soit fictive (l’humain valide sans lire). Le vrai apport de l’humain ici est de définir la classe des actions irréversibles
- Principe du moindre privilège : Principe de base en cybersécurité trop souvent oublié dans le domaine de l’IA. L’accès aux seules données strictement nécessaires au projet, à la tâche, la mission. Il faut trouver le juste équilibre entre la performance et la sécurité. Trop de sécurité va nuire à la performance et on serait tenté d’élargir les droits. Ce qui est une fausse bonne idée. Microsoft en a fait les frais avec un agent (« EchoLeak », CVE-2025-32711) qui a utilisé les droits qu’il possédait. Un mail anodin contenait une injection de prompt cachée et Copilot pouvait extraire et exfiltrer des données internes sans aucune action de la victime. Tout simplement via le RAG et le chargement automatique d’une image
- Une IA doit dire quand elle ne sait pas : Si on souhaite éviter les hallucinations ou l’excès de confiance c’est une nécessité absolue. Ce n’est pas parce qu’une IA semblera déclarer une confiance dans la tâche demandée que cette confiance est réelle. Mais une IA qui doute trop souvent finira par ne plus être utilisée
- L’utilisateur doit toujours pouvoir interrompre l’IA : On doit toujours pouvoir stopper un agent IA à tout moment. Le « kill switch » n’est nullement un gadget d’humain peureux ou capricieux. Ceci doit faire partie intégrante de la gouvernance au sein de l’entreprise. Mais il ne faut pas oublier que l’arrêt n’annule rien. Un mail parti, une donnée exfiltrée avant l’arrêt et le mal est déjà fait. L’arrêt d’urgence protégera le futur mais aucunement le passé
- La loi zéro : Toute action d’un agent doit rester imputable à une responsabilité humaine identifiable. Même si cette action résulte de la coordination de plusieurs systèmes, un responsable humain doit être identifiable. Chez Asimov, la loi zéro est arrivée après coup et prévalait sur toutes les autres. Idem ici, sans cette loi les cinq autres sont des recommandations sans valeur
Je vais m’attarder sur ce dernier point car il est problématique. Les protocoles existants ne tracent ni ce qu’un agent fait ni les données auxquelles il a accédé ni ce qu’il en a fait. Une gouvernance digne de ce nom suppose une piste d’audit et une traçabilité irréprochables. Or, aujourd’hui, aucun protocole ne les fournit nativement.
L’article 12 de l’AI Act impose aux systèmes d’IA à haut risque l’enregistrement automatique d’événements tout au long de leur durée de vie. Mais la directive européenne sur la responsabilité en matière d’IA a été retirée du programme de la Commission en février 2025. Certes la directive révisée sur la responsabilité du fait des produits (2024/2853) couvre désormais les logiciels mais ce n’est pas équivalent. Il n’y a pas de présomption de causalité pour les services. Alors que cette directive aurait facilité l’accès aux preuves sur les systèmes à haut risque et apporté une présomption réfragable de lien de causalité entre une faute et un dommage subi par une victime. Le législateur recule sur la responsabilité civile.
Qui répond dès lors quand personne n’est obligé de répondre ?
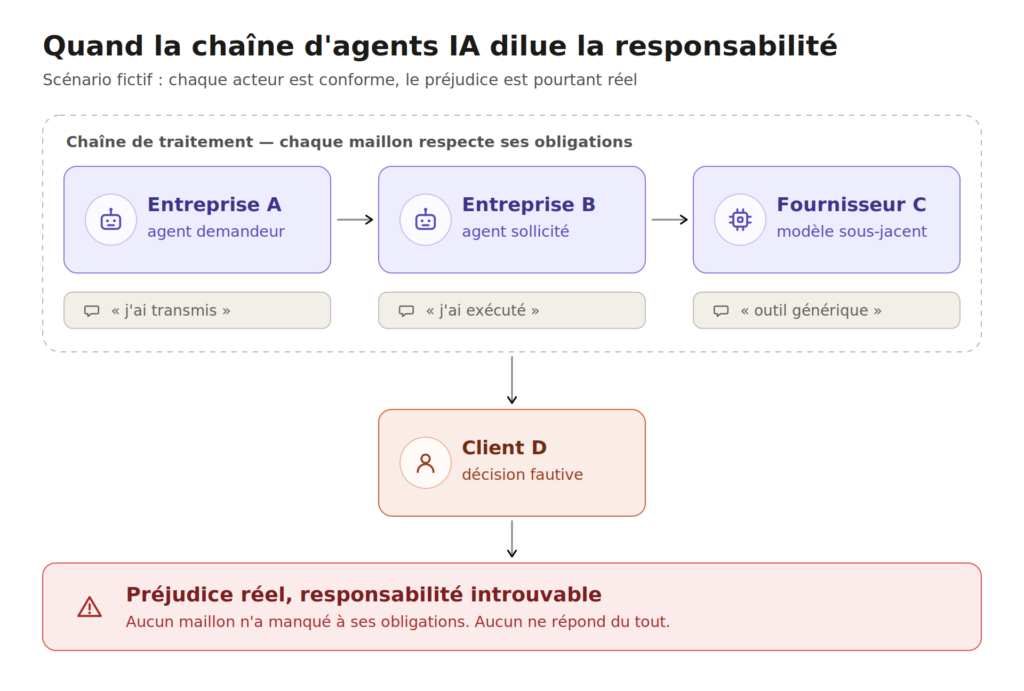
Pour éviter cela il est primordial :
- Inventorier les agents en production
- Classer les actions irréversibles
- Exiger un journal d’audit chez les fournisseurs
Trois règles élémentaires, qui ne dépendent d’aucune évolution du droit.
Conclusion
Les lois d’Asimov protégeaient les humains contre des robots. Les règles dont nous avons besoin doivent protéger les humains contre des systèmes qui manipulent l’information, décident et agissent à notre place. Il n’est pas du tout certain qu’Asimov aurait écrit ces lois. Peut-être aurait-il écrit cinq nouvelles lois en montrant comment chacune se retourne. Alors que les agents IA sont de plus en plus utilisés il est urgent de définir un cadre juridique qui entoure leur utilisation. Sans être contraignant dans leurs usages, mais respectueux des lois appliquées aux humains. Un agent IA ne devrait jamais avoir plus de droits qu’un humain et en cas de préjudice, les responsabilités doivent être identifiables. Sinon demain, n’importe qui pourra contourner la loi et dire « ce n’est pas moi, c’est l’agent IA ».
Pour aller plus loin
Si le sujet vous intéresse d’autres articles viennent compléter celui-ci:
L’IA ACT: https://laurent-ia.fr/ia-act-entreprises/
Le shadow IA: https://laurent-ia.fr/shadow-ia/
Sources :
Attaque EchoLeak : https://www.securityweek.com/echoleak-ai-attack-enabled-theft-of-sensitive-data-via-microsoft-365-copilot/amp/
Enquête Cloud Security Alliance : https://cloudsecurityalliance.org/press-releases/2026/04/21/new-cloud-security-alliance-survey-reveals-82-of-enterprises-have-unknown-ai-agents-in-their-environments
Autre article sur l’enquête du Cloud Security Alliance : https://www.kiteworks.com/cybersecurity-risk-management/ai-agent-security-incidents-2026/
Article de Robert J. Sawyer sur les lois d’Asimov : https://www.sfwriter.com/rmasilaw.htm
« Three laws unsafe » : https://web.archive.org/web/20080525092648/http://www.asimovlaws.com/articles/
Page AI Agent Incident Tracker du site Permission/Protocol : https://www.permissionprotocol.com/agent-incident-tracker
Article 12 de l’AI Act : https://artificialintelligenceact.eu/article/12/