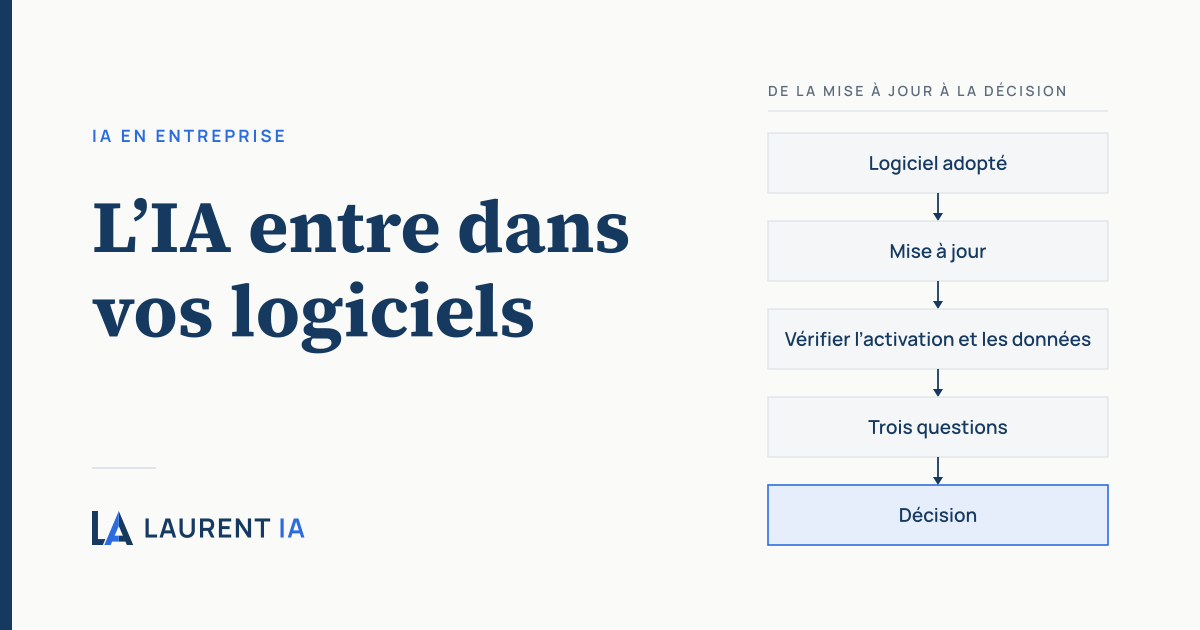
Votre logiciel vient d’ajouter une IA. Que faut-il vérifier ?
Vous êtes dirigeant d’une TPE/PME et votre logiciel de comptabilité, de facturation ou une suite bureautique pourrait intégrer une fonction IA activée par défaut après une mise à jour. Cette intégration peut se faire sans que vous l’ayez demandé. Vous aviez validé l’utilisation de ces outils il y a quelques mois ou années mais, aujourd’hui, avec l’IA intégrée une question se pose :
« Un bouton Assistant est apparu dans mon logiciel. Est-ce que mes données partent quelque part, et qu’est-ce que je dois décider ? »
La situation
Des fonctions d’intelligence artificielle sont intégrées progressivement par les éditeurs de logiciels. Certaines sont proposées en option, d’autres peuvent être activées par défaut ou intervenir automatiquement.
Prenons comme exemple l’intégration de Gemini dans Google Workspace. Dans ce cas précis, les sources de données de Workspace Intelligence sont activées par défaut dans les éditions compatibles. Google précise également que la prise en compte de l’activation ou de la désactivation d’une source de données peut prendre jusqu’à 48 heures.
La page d’aide consultée ne précise toutefois pas si les données restent accessibles à Workspace Intelligence pendant tout ou partie de ce délai, ni comment un administrateur peut vérifier que la modification est effectivement appliquée. Cette incertitude mérite d’être prise en compte lorsqu’une entreprise souhaite restreindre rapidement l’accès à des données sensibles. Désactiver une source dans Workspace Intelligence empêche sa recherche active, mais n’interdit pas à Gemini d’utiliser certains contenus précis, notamment lorsqu’un utilisateur les référence.
Voici ce qui est indiqué dans l’aide de Google Workspace à ce sujet au moment de la rédaction de cet article :
Lorsque Workspace Intelligence est désactivé
Si vous désactivez une source de données dans Workspace Intelligence, les fonctionnalités d’IA générative ne rechercheront pas activement de contenu provenant de cette source. Toutefois, lorsqu’il fait référence à un contenu Google Workspace spécifique, y compris des fichiers Drive, des e-mails et des messages Chat, Gemini peut ancrer ses réponses à l’aide de ce contenu, même si le produit correspondant est désactivé en tant que source de données pour Workspace Intelligence. Par exemple, si vous désactivez la source Drive, les utilisateurs peuvent toujours demander à Gemini de leur fournir des informations sur des fichiers spécifiques. Gemini consultera ces fichiers, mais ne recherchera pas activement d’autres fichiers.
Ces modalités de fonctionnement peuvent évoluer dans le temps. Google est un exemple parmi d’autres, voici un récapitulatif de quatre exemples d’intégration de l’IA dans des logiciels :
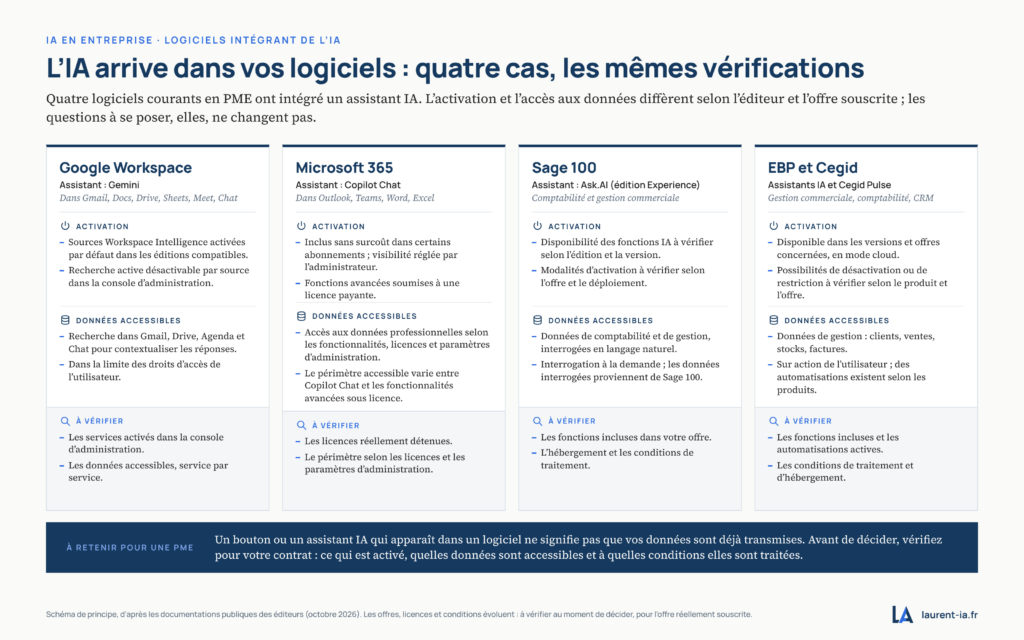
Dans tous les cas, référez-vous à votre contrat et à vos conditions d’utilisation, qui peuvent évoluer.
De la Shadow IA qui n’en est pas ?
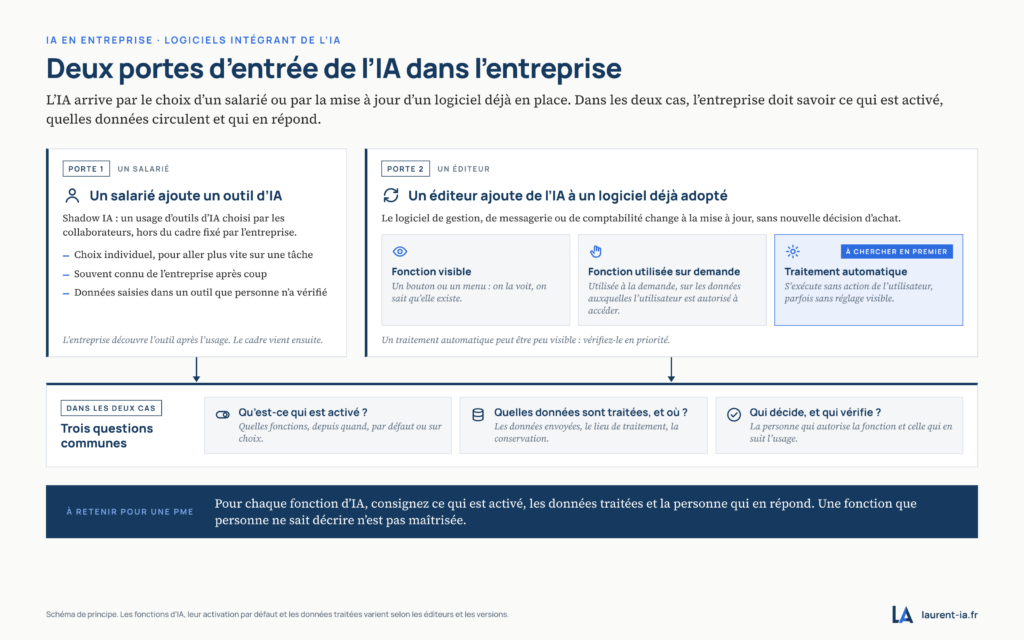
L’intégration d’une fonction IA dans un logiciel existant ne relève pas nécessairement de la Shadow IA. Dans le premier cas, c’est l’éditeur qui fait évoluer un outil déjà adopté par l’entreprise. Dans le second, c’est un collaborateur qui utilise un outil sans validation préalable.
Les mécanismes sont différents, mais ils peuvent produire des problèmes de gouvernance comparables : des fonctionnalités ou des usages échappent au contrôle de l’entreprise, avec des conséquences possibles sur la confidentialité et la sécurité de ses données.
Mais dans les deux cas, les problématiques liées aux données demeurent :
- Où vont les données traitées par l’IA intégrée ?
- Servent-elles à entraîner un modèle ?
- Qui peut y accéder, chez l’éditeur comme chez ses éventuels sous-traitants ?
Ces questions sur les données s’inscrivent dans trois vérifications communes aux deux cas, résumées ci-dessous :
- Ce qui est activé (une fonction visible, utilisée à la demande ou un traitement automatique)
- Les données traitées et leur lieu
- La personne qui en répond
Les documents contractuels doivent préciser les engagements relatifs aux données et la documentation technique doit expliquer le fonctionnement et les contrôles disponibles. Se pose également la question de comment vérifier le statut réel de la fonction et les données concernées. Dans les deux situations, les risques de transferts de données confidentielles de l’entreprise vers un tiers existent. Les précautions d’usage liées à l’utilisation de l’IA sont encore plus vraies ici.
Il est dès lors essentiel de prendre des mesures appliquées par les divers utilisateurs et responsables de l’entreprise, en fonction des réponses à obtenir :
| MESURE | QUI | CE QU’ON OBTIENT |
| Inventaire des logiciels proposant de nouvelles fonctions IA | Dirigeant, avec les collaborateurs | Les points d’entrée identifiés, sans présumer leur activation |
| Vérification du fonctionnement réel et lecture des clauses IA | Dirigeant ou prestataire | Statut de la fonction, données concernées et réponses : où, entraînement, accès |
| Décision explicite par outil : activer, désactiver si possible, ou encadrer les usages | Dirigeant | Une décision documentée, même sans bouton de désactivation |
| Examen du registre des traitements et mise à jour si nécessaire | Dirigeant ou prestataire | Documentation adaptée aux traitements réellement modifiés |
| Intégration du suivi des changements des logiciels dans la politique de sécurité des systèmes d’information (PSSI), si elle existe | Dirigeant ou prestataire | Les nouvelles fonctions entrent dans la procédure de contrôle |
| Information des collaborateurs sur ce qu’ils peuvent y mettre | Dirigeant | Des consignes claires sur les données autorisées et les usages non vérifiés |
À ce titre je vous invite à lire (ou relire) mon article « Faut-il adapter sa PSSI à l’intelligence artificielle ? » https://laurent-ia.fr/pssi-intelligence-artificielle/
La question de la gestion du changement se pose également. Si vous avez un processus interne de validation des changements, et quand c’est techniquement possible, une période de tests sur la nouvelle version du logiciel intégrant l’IA est conseillée avant un déploiement général.
Enfin, il faut envisager que la désactivation de l’IA dans le logiciel ne soit pas prévue par l’éditeur. Dans ce cas, il faut réfléchir à plusieurs solutions :
- Restreindre l’accès au logiciel aux seuls utilisateurs qui en ont besoin
- Chercher un réglage partiel (par utilisateur, par module)
- Demander à l’éditeur une option de désactivation
- Étudier une autre solution
Conclusion
L’arrivée de l’IA dans les entreprises bouleverse les habitudes et la sécurité. L’intégration de nouvelles fonctionnalités IA dans les logiciels renforce l’idée que l’entreprise doit garder la maîtrise de ses outils. La désactivation des outils IA devrait être facile et rapide et les utilisations faites des données être transparentes.
En cela, les éditeurs de logiciels ont une grande responsabilité. Intégrer de l’IA de force dans des solutions utilisées depuis des années par des entreprises peut poser des problèmes complexes de confidentialité et de sécurité, notamment dans les secteurs sensibles comme l’armement ou le nucléaire, mais aussi lorsque des secrets de fabrication sont concernés.
L’AI Act européen encadre déjà les systèmes d’intelligence artificielle, y compris lorsqu’ils sont intégrés à des logiciels existants. Mais cet encadrement ne prévoit pas, de manière générale, que toute nouvelle fonctionnalité IA doive être désactivée par défaut ou soumise à l’accord explicite de l’entreprise cliente. Ce point mériterait une attention particulière, notamment lorsque ces fonctionnalités peuvent accéder à des données professionnelles sensibles. Lorsque des données personnelles sont traitées, les obligations du RGPD restent applicables, selon le rôle de chaque acteur et les traitements concernés. Les engagements contractuels doivent également être respectés.
Une modification destinée à restreindre l’accès aux données devrait pouvoir prendre effet rapidement et de manière vérifiable.
L’année 2026 a également montré qu’une décision politique pouvait restreindre brutalement l’accès à certains modèles d’IA. En juin, les autorités américaines ont imposé des restrictions sur deux modèles d’Anthropic, obligeant temporairement l’entreprise à en suspendre l’accès. Cet exemple soulève une question de souveraineté et de continuité d’activité : que se passerait-il si une fonction IA intégrée à un logiciel métier indispensable devenait soudainement indisponible à la suite d’une décision extérieure ?
L’IA est une très bonne chose pour les entreprises, à condition d’en maîtriser l’usage et la sécurité. Mais imposer de facto de nouvelles fonctionnalités IA dans des logiciels utilisés depuis des années, sans laisser aux entreprises la possibilité d’en maîtriser l’activation et les usages, peut engendrer des risques supplémentaires en matière de sécurité, de confidentialité et de souveraineté numérique. La question qu’il faut se poser également est : est-il utile de mettre de l’IA partout ?
Probablement pas, en tout cas pas n’importe comment.
Sources
Déclaration sur la directive du gouvernement américain visant à suspendre l’accès à Fable 5 et Mythos 5 le 12 juin 2026 : https://www.anthropic.com/news/fable-mythos-access
Page d’aide de Google Workspace (page consultée le 27/10/2026) : https://knowledge.workspace.google.com/admin/generative-ai/workspace-intelligence/control-workspace-intelligence?hl=fr
Article 3 de l’AI Act : https://eur-lex.europa.eu/eli/reg/2024/1689/oj/fra
Pour aller plus loin
Faut-il adapter sa PSSI à l’intelligence artificielle ? : https://laurent-ia.fr/pssi-intelligence-artificielle/
Est-ce que mes données servent à entraîner le modèle ? : https://laurent-ia.fr/donnees-entrainement-modele-ia/